Quelles autorités assurent la protection des données personnelles au Maroc ? CNDP, cybersécurité et justice
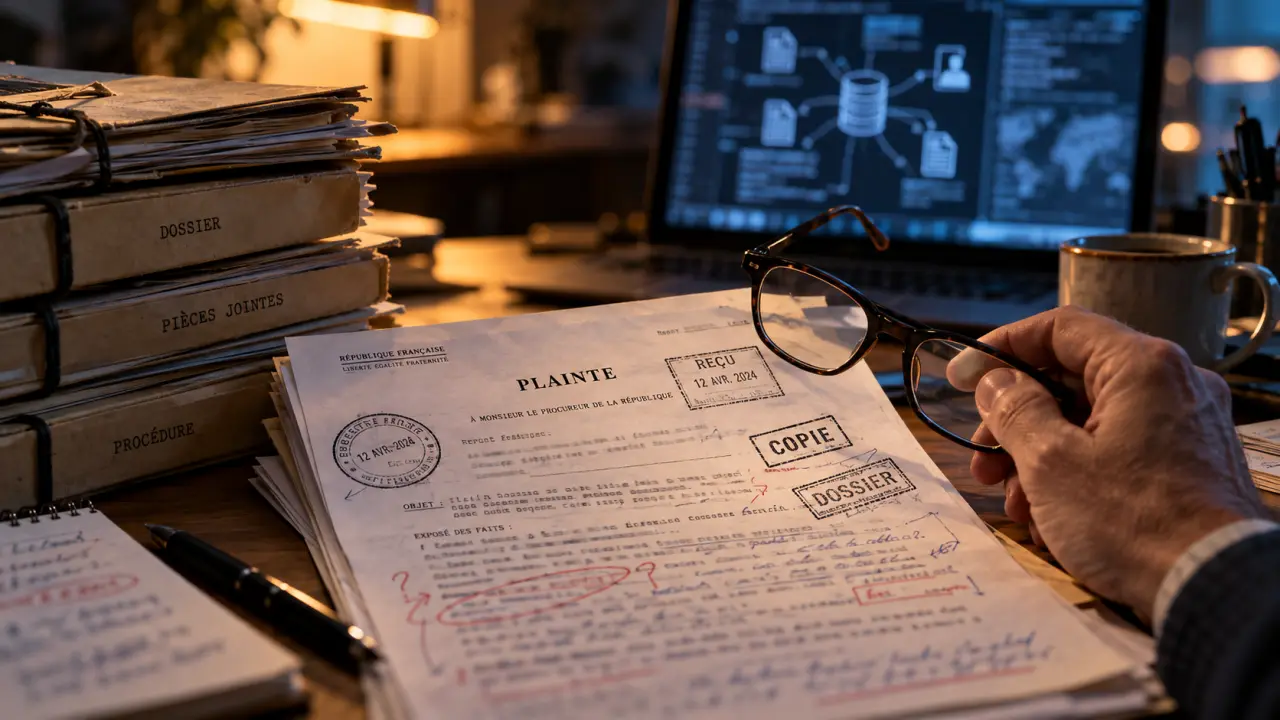
Au Maroc, la protection des données personnelles relève principalement de la CNDP, la Commission nationale de contrôle de la protection des données à caractère personnel. Instituée par la loi n° 09-08, elle contrôle les traitements, reçoit les plaintes et encadre les déclarations et autorisations. Les autorités judiciaires et les organismes chargés de la cybersécurité interviennent également, mais dans des domaines distincts.
La CNDP, l’autorité de référence pour protéger les personnes
La CNDP est une autorité administrative indépendante dont le siège se trouve à Rabat. Son fondement juridique est la loi n° 09-08 du 18 février 2009, relative à la protection des personnes physiques à l’égard du traitement des données à caractère personnel. Sa mission consiste à préserver la vie privée, les libertés et les droits fondamentaux face à l’utilisation des informations personnelles.
Son organisation comprend un président nommé par le roi et six membres, dont le mandat dure cinq ans, renouvelable une seule fois. Deux membres sont proposés par le chef du gouvernement, deux par le président de la Chambre des représentants et deux par le président de la Chambre des conseillers. Cette organisation distingue la Commission d’un service commercial ou d’un prestataire de conformité.
La CNDP intervient auprès des organismes publics comme des entreprises privées, dans le champ d’application de la loi. Un fichier clients, une base de candidatures ou un dispositif de vidéosurveillance peuvent ainsi soulever des questions relevant de sa compétence.
Une donnée personnelle ne se limite pas au nom : elle permet d’identifier une personne directement ou indirectement. Un numéro de téléphone, une photographie ou un identifiant associé à un dossier peuvent en faire partie. Collecter, conserver, consulter ou transmettre ces informations constitue un traitement.
Des missions qui vont de l’information au contrôle
Informer les personnes et encadrer les traitements
La CNDP informe les personnes sur leurs droits et sensibilise les organismes à leurs obligations. Elle exerce aussi une mission de conseil auprès du gouvernement, du Parlement et des administrations. Sa veille sur les évolutions technologiques, économiques, juridiques et sociétales lui permet d’apprécier les nouveaux usages des données.
Sur le plan opérationnel, elle reçoit les déclarations, examine les demandes d’autorisation et tient un registre public. Elle intervient également dans l’encadrement des transferts de données personnelles à l’étranger. Ces fonctions permettent de vérifier les conditions dans lesquelles un organisme envisage d’utiliser les informations qu’il recueille.
Vérifier les pratiques et donner suite aux manquements
La Commission dispose de pouvoirs d’investigation et d’enquête. Dans le cadre légal applicable, ses contrôles peuvent porter sur les données, les équipements, les locaux et les supports d’information. L’objectif est de comparer les pratiques réelles aux obligations du responsable de traitement, et pas seulement de vérifier l’existence d’un dossier administratif.
Contrôle et sanction pénale ne doivent pas être confondus. La CNDP peut prendre les mesures relevant de ses compétences et saisir la justice lorsque les faits le justifient. Les amendes pénales et les peines prévues par la loi relèvent des juridictions compétentes. Le dépôt d’une plainte auprès de la Commission ne garantit donc ni une sanction ni une indemnisation.
Particuliers : préparer une plainte utile auprès de la CNDP
Une personne estimant que ses données sont utilisées de manière abusive peut saisir la CNDP. Cela peut concerner une collecte mal expliquée, une communication à des tiers ou une difficulté à exercer ses droits d’accès, de rectification ou d’opposition dans les conditions prévues par la loi.
Lorsque la situation le permet, commencez par adresser une demande claire à l’organisme concerné. Précisez les données en cause et le résultat attendu : connaître leur utilisation, faire corriger une information inexacte ou contester un usage. Conservez votre demande et la réponse éventuelle ; ces éléments aideront à comprendre le différend.
Pour préparer votre dossier :
- Identifiez l’organisme concerné et le service avec lequel vous avez échangé.
- Présentez les faits dans l’ordre chronologique, avec les dates utiles.
- Joignez les justificatifs pertinents : messages, courriers ou captures d’écran.
- Expliquez les démarches déjà entreprises et ce que vous contestez.
Examinez vos pièces comme à travers une lentille : le bon grossissement rend le problème visible sans exposer tout le reste. Une capture montrant l’utilisation contestée de votre numéro peut être pertinente ; l’historique intégral de vos conversations contient souvent des informations inutiles sur vous et sur des tiers. Privilégiez les éléments nécessaires, tout en conservant les originaux pour une éventuelle demande complémentaire.
Pour connaître les modalités de saisine, consultez le site institutionnel www.cndp.ma. Vérifiez les formulaires, coordonnées et justificatifs demandés directement auprès de la Commission avant l’envoi de données sensibles.
Entreprises et administrations : choisir la bonne formalité
Le responsable de traitement est l’organisme qui détermine les finalités et les moyens du traitement. Il lui appartient d’identifier ses obligations avant de mettre en œuvre un fichier ou un dispositif. Faire appel à un prestataire informatique ne suffit pas à transférer cette responsabilité.
Déclaration et autorisation ne sont pas interchangeables. Selon la nature du traitement et les dispositions applicables, une déclaration préalable peut être requise, tandis que certains traitements relèvent d’une autorisation. Les données sensibles, notamment celles relatives à la santé, appellent une vigilance particulière. Il faut vérifier le régime exact auprès de la CNDP, sans supposer qu’une formalité couvre tous les usages.
- Définir l’objectif : gestion des salariés, suivi des clients ou sécurité des locaux.
- Limiter les informations : ne recueillir que celles nécessaires à cet objectif.
- Organiser les accès et la conservation : identifier les personnes habilitées et prévoir une durée adaptée.
- Informer les personnes : expliquer l’utilisation de leurs données et les moyens d’exercer leurs droits.
- Vérifier les formalités : déclaration, autorisation et éventuelles démarches liées aux transferts internationaux.
Un hébergement ou un service impliquant un transfert à l’étranger nécessite une analyse spécifique. Le dossier doit notamment permettre d’identifier la destination, les destinataires et les garanties applicables. La présence d’un contrat avec un fournisseur ne dispense pas de vérifier les exigences de la loi n° 09-08.
Cybersécurité et justice : des compétences complémentaires
La protection des données personnelles et la cybersécurité se recoupent, sans se confondre. Un système peut être bien protégé contre les intrusions tout en collectant trop d’informations. Inversement, un traitement poursuivant un objectif légitime peut présenter des failles de sécurité.
| Interlocuteur | Rôle principal | Situation concernée |
|---|---|---|
| CNDP | Contrôler la conformité des traitements et protéger les droits des personnes. | Usage contesté de données, plainte, déclaration ou autorisation. |
| Organismes chargés de la cybersécurité, notamment la DGSSI | Intervenir dans leur périmètre de sécurité des systèmes d’information. | Protection technique, gestion des risques ou incident informatique. |
| Autorités judiciaires | Traiter les infractions et les litiges relevant de leurs compétences. | Faits susceptibles de constituer une infraction ou demande de réparation. |
Une même affaire peut donc mobiliser plusieurs interlocuteurs. Une intrusion informatique entraînant la divulgation d’un fichier soulève à la fois des questions de sécurité, de protection des personnes et, éventuellement, de responsabilité pénale. Pour une question de conformité ou d’exercice des droits sur les données personnelles, la CNDP reste l’interlocuteur de référence au Maroc.

- Fuite de données Colis Privé : pas de coordonnées bancaires exposées, mais gare aux faux SMS - 1 novembre 2026
- Effacer les données de navigation : ce qui part, ce qui reste et les réflexes avant de prêter son appareil - 31 octobre 2026
- Clé PGP : ce que la clé privée protège vraiment, et l’erreur qui la rend inutile - 30 octobre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Agence de sécurité américaine : NSA, CIA ou FBI, quel sigle choisir ?
 VPN SSL : portail web ou tunnel, deux accès pour des besoins différents
 Générateur de mot de passe centenaire.org : les réglages utiles, les garanties à vérifier
 iTop VPN : avis sur le gratuit, les limites et la confidentialité sans audit