Générateur de mot de passe centenaire.org : les réglages utiles, les garanties à vérifier
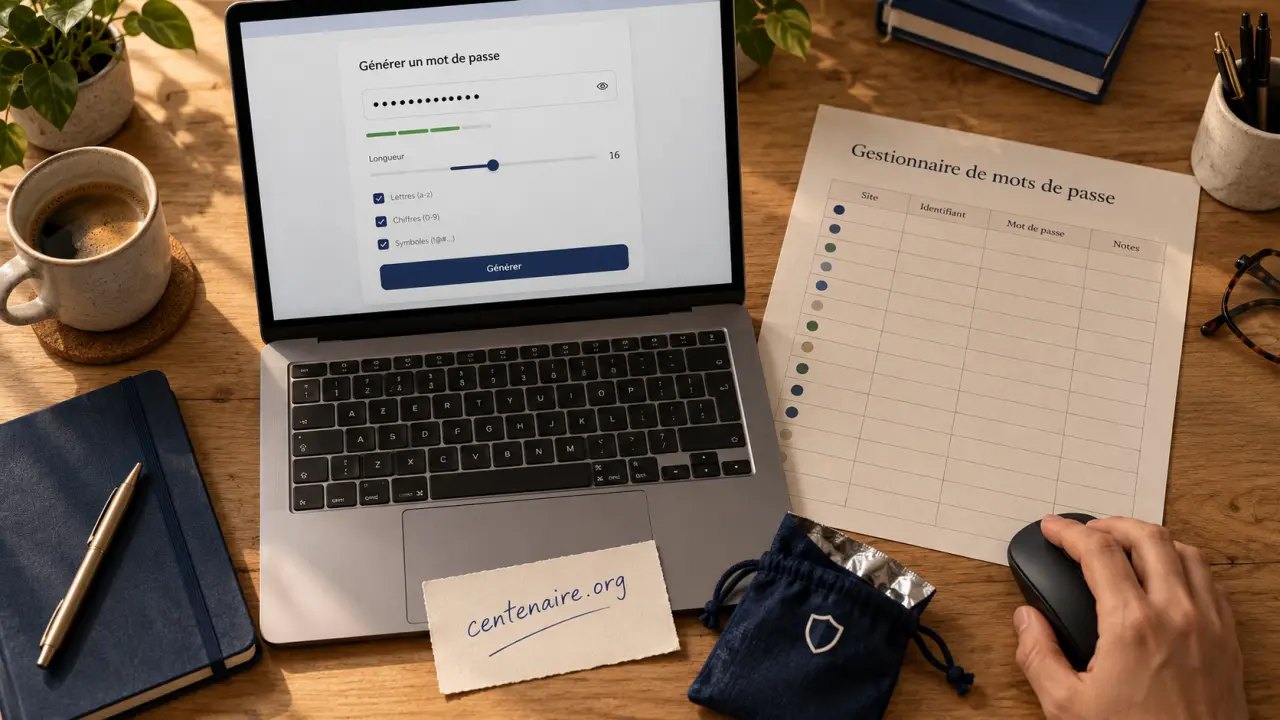
Vous cherchez le générateur de mot de passe de centenaire.org pour sécuriser un compte ? Le bon réflexe consiste à créer une combinaison longue, aléatoire et réservée à ce seul service, puis à l’enregistrer dans un gestionnaire. Avant de copier le résultat d’un outil en ligne, vérifiez aussi ce qu’il indique sur la génération et la confidentialité : un mot de passe compliqué en apparence n’offre pas, à lui seul, une garantie de sécurité.
Utiliser le générateur sans fragiliser son nouveau mot de passe
Pour retrouver l’outil recherché, vérifiez que le domaine affiché dans votre navigateur est bien centenaire.org, sans ajout trompeur ni faute d’orthographe. Une page consacrée aux mots de passe ne doit pas vous demander les identifiants actuels de votre messagerie ou de votre banque pour produire une nouvelle combinaison.
Testez vos connaissances sur les mots de passe
Répondez aux six questions, puis validez vos réponses pour découvrir votre score.
Une fois sur le générateur, adaptez les paramètres aux exigences du compte à protéger. Les intitulés et les options peuvent varier : l’essentiel est de contrôler la longueur et les catégories de caractères effectivement proposées, sans supposer que toutes les fonctionnalités sont présentes.
- Choisissez la longueur : visez 16 caractères ou davantage si le service l’accepte.
- Activez les caractères autorisés : majuscules, minuscules, chiffres et symboles selon les contraintes du formulaire.
- Générez une nouvelle combinaison : ne reprenez pas un exemple publié dans un article ou une capture d’écran.
- Enregistrez-la dans votre gestionnaire : associez-la au bon site et au bon identifiant.
- Validez le changement : assurez-vous que le nouveau mot de passe a bien été accepté avant de fermer la page.
Si vous utilisez le presse-papiers, évitez de coller le résultat dans une messagerie ou un document partagé. Sur un appareil collectif, ne laissez pas non plus le navigateur enregistrer vos identifiants. La génération n’est que la première étape : le transfert et le stockage comptent tout autant.
Longueur, hasard, unicité : les trois critères qui comptent
Privilégier la longueur plutôt qu’une complication prévisible
Une longueur minimale de 12 à 16 caractères constitue un repère pratique, mais mieux vaut privilégier 16 caractères ou plus lorsque c’est possible. Les longueurs de 12, 14, 16 et 20 caractères ne représentent pas des niveaux de protection universels : le résultat dépend aussi du hasard réel et des contraintes du service.
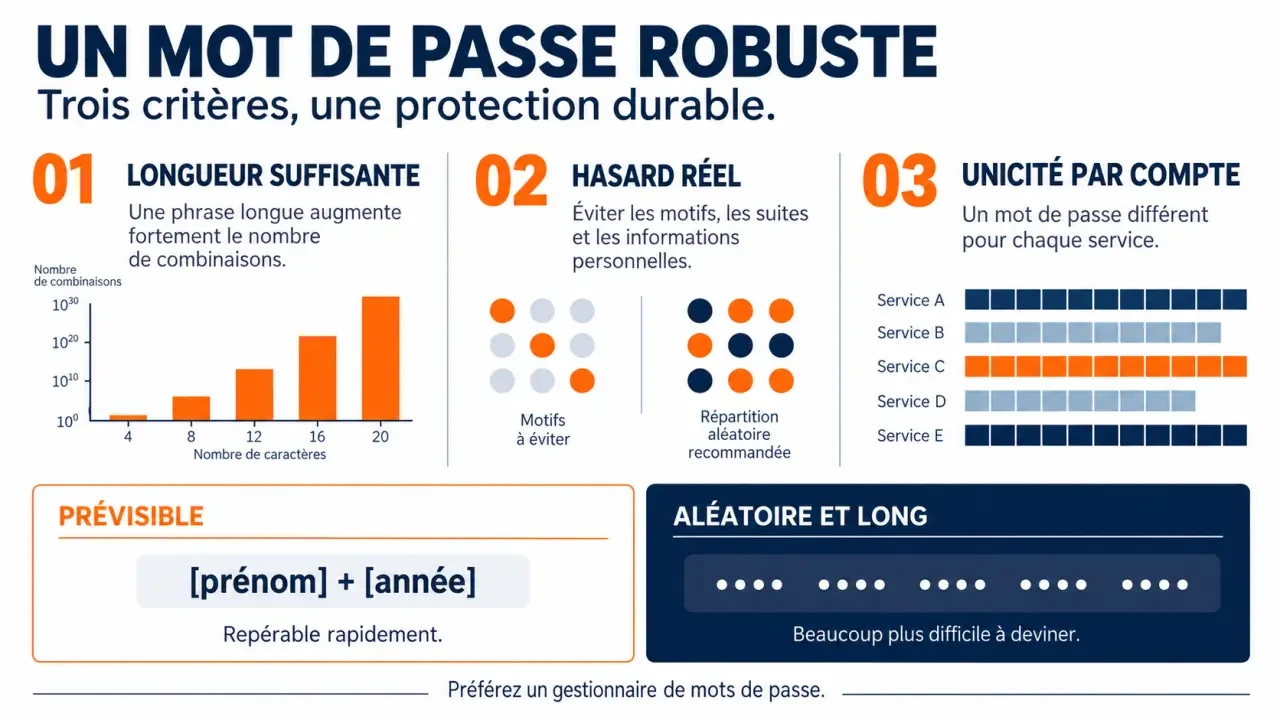
Ajouter un point d’exclamation à un prénom suivi d’une année ne rend pas l’ensemble imprévisible. Les attaques par dictionnaire testent des mots courants et leurs transformations habituelles. Un générateur automatique évite ces habitudes humaines, à condition d’utiliser une méthode de génération adaptée à la sécurité.
| Réglage | Choix pratique | Point de vigilance |
|---|---|---|
| Longueur | 16 caractères, ou 20 si possible | Respecter la limite du service sans raccourcir inutilement |
| Types de caractères | Mélanger les catégories acceptées | Un symbole ne compense pas une combinaison courte et prévisible |
| Caractères ambigus | Les exclure si une saisie manuelle est nécessaire | Conserver une longueur suffisante |
| Réutilisation | Une combinaison différente par compte | Éviter aussi les variantes construites sur une même base |
Empêcher une fuite de contaminer les autres comptes
Un mot de passe peut être excellent et devenir dangereux s’il est réutilisé. Après une fuite, des attaquants peuvent essayer le même couple adresse électronique–mot de passe sur d’autres services. Ils n’ont alors aucun besoin de deviner la combinaison : ils la possèdent déjà.
La spirale des variantes crée un piège moins visible : on conserve une base familière, on ajoute le nom du site, puis on change seulement le chiffre final. Si une variante est exposée, la logique des suivantes peut devenir devinable. Pour interrompre cette progression, générez chaque secret indépendamment, sans parenté avec les précédents. Le gestionnaire remplace ainsi une recette mémorisable par une véritable séparation entre les comptes.
Les garanties à vérifier sur centenaire.org avant de faire confiance
Une interface simple, un accès gratuit ou un indicateur vert ne prouvent pas la fiabilité technique d’un générateur. Pour évaluer celui de centenaire.org, recherchez des explications précises sur l’origine de l’aléatoire, le lieu de génération et le traitement des résultats. Sans documentation technique vérifiable, il serait imprudent d’affirmer que les mots de passe ne quittent jamais votre appareil ou qu’ils ne sont pas enregistrés.
Génération locale et connexion sécurisée ne signifient pas la même chose
Une génération effectuée dans le navigateur peut éviter l’envoi du mot de passe à un serveur, si l’outil est effectivement conçu ainsi. La présence de HTTPS protège, quant à elle, les échanges avec le site : elle ne démontre ni une génération locale ni une absence de conservation. Ce sont des propriétés distinctes à vérifier séparément.
Sur le plan technique, un générateur destiné aux secrets doit s’appuyer sur un mécanisme aléatoire adapté à la cryptographie. Une combinaison qui semble désordonnée à l’œil peut néanmoins être prévisible si sa méthode de production est inadéquate.
Relativiser les promesses de temps de cassage
Les annonces évoquant des siècles de calcul ne sont pertinentes qu’avec des hypothèses explicites. Certaines attaques hors ligne peuvent atteindre des millions d’essais par seconde, selon le matériel et la protection utilisée ; une connexion en ligne avec limitation des tentatives constitue un tout autre scénario. Les dictionnaires d’attaque peuvent également rassembler des milliards de mots de passe faibles ou de variantes.
Aucun délai de cassage isolé ne garantit donc la sécurité d’un compte. Le stockage pratiqué par le service, les fuites, les logiciels malveillants et l’hameçonnage peuvent changer complètement le risque.
Choisir le bon outil, puis protéger durablement ses accès
Un générateur en ligne répond à un besoin ponctuel. Le générateur intégré à un gestionnaire de mots de passe facilite plutôt un usage quotidien : création, enregistrement et remplissage se déroulent dans le même environnement. La différence utile n’est pas seulement le nombre d’options, mais aussi le nombre de manipulations nécessaires pour conserver le secret correctement.
Pour comparer centenaire.org à une autre solution, examinez la transparence technique, les réglages disponibles, la facilité de copie sur mobile et les possibilités de stockage. Ne supposez pas qu’un outil en ligne possède une intégration directe avec votre coffre-fort : l’enregistrement manuel reste parfois nécessaire.
Protégez ensuite le gestionnaire avec un mot de passe maître long, unique et mémorisable. Une phrase de passe composée de mots sélectionnés aléatoirement peut convenir, contrairement à une citation connue. Conservez également les moyens de récupération dans un endroit sûr, distinct des accès qu’ils permettent de restaurer.
- Activez l’authentification à deux facteurs lorsqu’elle est proposée, en privilégiant une application d’authentification ou une clé de sécurité selon les possibilités du service.
- Sécurisez en priorité votre messagerie principale : elle permet souvent de réinitialiser les autres comptes.
- Changez un mot de passe exposé ou suspecté compromis, ainsi que toutes ses réutilisations éventuelles.
- Évitez les changements mécaniques sans raison : ils peuvent encourager des variantes prévisibles plutôt que de nouveaux secrets indépendants.
Le bon résultat n’est pas simplement une chaîne difficile à lire. C’est un mot de passe aléatoire et unique, créé par un outil digne de confiance, conservé sans exposition inutile et accompagné d’une protection supplémentaire à la connexion.

- Fuite de données Colis Privé : pas de coordonnées bancaires exposées, mais gare aux faux SMS - 1 novembre 2026
- Effacer les données de navigation : ce qui part, ce qui reste et les réflexes avant de prêter son appareil - 31 octobre 2026
- Clé PGP : ce que la clé privée protège vraiment, et l’erreur qui la rend inutile - 30 octobre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Téléphone PGP : distinguer e-mails, appels et promesses de sécurité
 Have I Been Pwned repère les fuites connues, mais ne certifie pas la sécurité de vos comptes
 Agence de sécurité américaine : NSA, CIA ou FBI, quel sigle choisir ?
 VPN SSL : portail web ou tunnel, deux accès pour des besoins différents