VPN SSL : portail web ou tunnel, deux accès pour des besoins différents
Un VPN SSL permet d’accéder à distance aux ressources d’un réseau privé grâce à une connexion chiffrée. Selon la solution, l’utilisateur passe par un portail web ou installe un client VPN. Le choix dépend des applications à utiliser, des appareils autorisés et du niveau d’accès nécessaire. Aucune de ces options n’est systématiquement supérieure à IPsec : le bon choix dépend surtout du contexte et des besoins.
Ce que protège réellement un VPN SSL
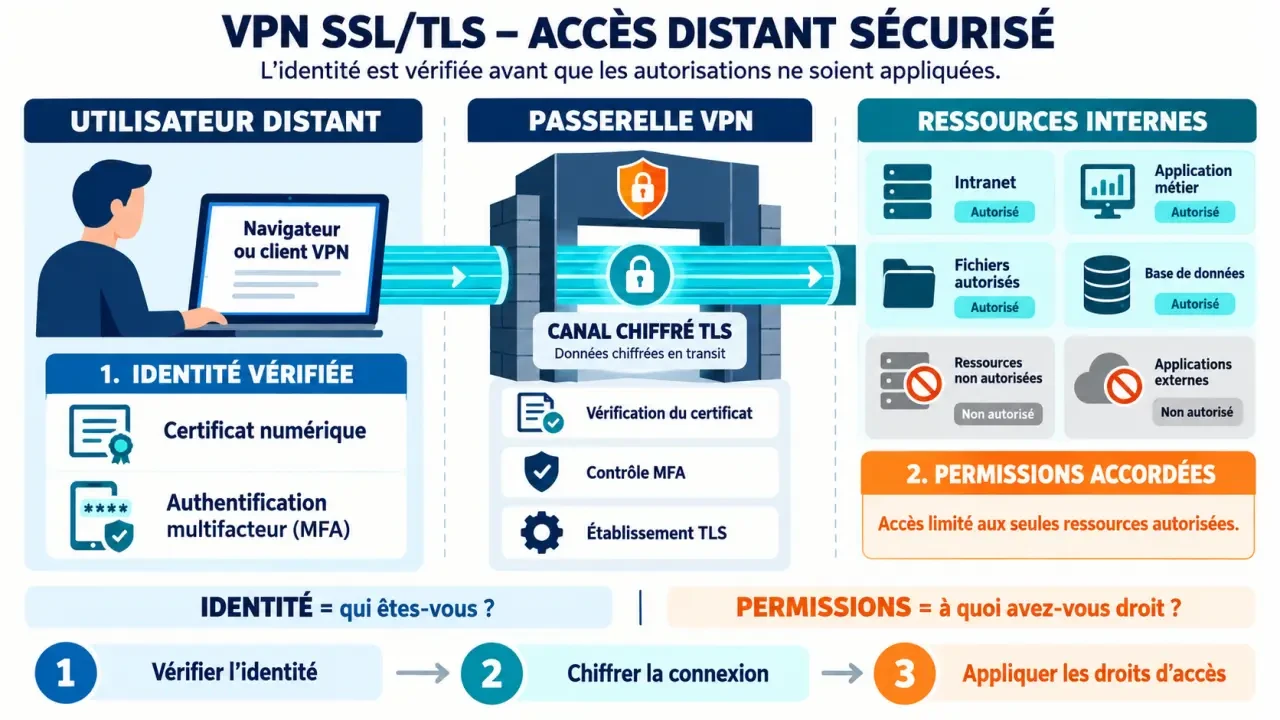
Un VPN SSL relie un utilisateur distant à une passerelle VPN, généralement administrée par son entreprise. Cette passerelle vérifie son identité, applique les droits associés à son compte et lui donne accès aux ressources autorisées : intranet, logiciel métier, serveur de fichiers ou bureau distant. Le VPN établit donc une connexion vers des ressources précises, selon les règles définies par l’administrateur.
Le nom est historique : les déploiements modernes utilisent TLS, et non les anciens protocoles SSL. TLS a été introduit en 1999 pour succéder à SSL. L’expression « VPN SSL » reste néanmoins courante dans les catalogues et les interfaces d’administration. Elle désigne généralement une solution d’accès distant qui s’appuie sur TLS pour protéger les échanges.
Une connexion chiffrée, puis des accès contrôlés
Lors de la connexion, le navigateur ou le client VPN vérifie le certificat présenté par la passerelle, puis négocie une session protégée. L’utilisateur s’authentifie ensuite, idéalement avec un second facteur. Les échanges transitent dans un canal chiffré, tandis que les règles de sécurité déterminent les services accessibles. L’authentification confirme l’identité de l’utilisateur ; les permissions définissent ce qu’il peut consulter ou utiliser.
Ce mécanisme protège la confidentialité et l’intégrité des données pendant leur transport. En revanche, il ne rend pas fiable un ordinateur infecté et ne bloque pas, à lui seul, toutes les actions malveillantes effectuées avec un compte compromis. Le chiffrement ne remplace ni la protection du poste ni la gestion des permissions. La sécurité dépend aussi des mises à jour du client et de la passerelle, ainsi que des droits attribués à chaque compte.
Pour un particulier, ce type de VPN sert surtout à rejoindre son propre réseau ou une infrastructure précise. Il ne faut pas le confondre avec un service VPN commercial, destiné principalement à faire sortir la navigation internet par un serveur tiers. Les deux outils utilisent une connexion VPN, mais ne répondent pas au même besoin : l’un donne accès à des ressources privées, l’autre fait transiter la navigation par un autre serveur.
Portail ou tunnel : partir des applications à utiliser
Les deux grandes formes de VPN SSL ne rendent pas exactement le même service. Avant de choisir un produit, listez les ressources nécessaires et vérifiez leur mode d’accès : navigateur, application installée, partage de fichiers ou protocole spécifique. Cette vérification permet de savoir si un portail suffit ou si un tunnel est nécessaire.
Le portail web pour un périmètre ciblé
Le portail VPN se consulte dans un navigateur compatible. Après authentification, l’utilisateur retrouve les applications publiées par l’administrateur. Aucun client VPN dédié n’est nécessaire pour les fonctions prises en charge par ce portail, ce qui peut simplifier un accès ponctuel ou celui d’un prestataire. L’accès reste limité aux services que l’administrateur a choisi de publier.
Par exemple, un intervenant chargé de consulter un outil de suivi peut recevoir uniquement cet accès, sans ouverture générale du réseau. La limite est fonctionnelle : toutes les applications ne se prêtent pas à une publication web. Certaines fonctions avancées peuvent aussi nécessiter un composant supplémentaire, selon le produit. Il faut donc vérifier que les outils concernés sont bien utilisables depuis le portail, avant de retenir cette formule.
Le tunnel pour les logiciels et services internes
Le mode tunnel repose généralement sur un logiciel client. Il permet d’acheminer le trafic de certaines applications ou destinations vers le réseau privé. Il convient notamment à un salarié qui utilise un logiciel métier installé sur son poste et un répertoire réseau interne. Le client VPN doit être compatible avec le système d’exploitation et configuré pour accéder aux ressources attendues.
L’administrateur choisit entre un tunnel complet, qui fait passer l’ensemble du trafic par l’entreprise, et un tunnel fractionné, limité aux destinations prévues. Le premier centralise davantage les contrôles ; le second réduit le trafic envoyé à la passerelle, mais demande une définition rigoureuse des routes et de la résolution DNS. Le choix doit correspondre aux applications utilisées et aux règles de sécurité de l’organisation.
VPN SSL ou IPsec : comparer le déploiement, pas seulement le chiffrement
IPsec protège les communications au niveau réseau. Il est très utilisé pour relier des sites, mais sert aussi aux accès individuels. Le VPN SSL/TLS est souvent retenu pour l’accès distant des utilisateurs. Ces usages se recouvrent : aucun des deux n’est automatiquement plus sûr ou plus rapide dans toutes les configurations. Les paramètres, les appareils concernés et la manière de gérer les accès comptent autant que le protocole choisi.
| Critère | VPN SSL/TLS | VPN IPsec |
|---|---|---|
| Accès utilisateur | Portail web ou client, selon les ressources | Client intégré au système ou logiciel dédié |
| Usage fréquent | Accès distant aux applications et au réseau | Liaisons entre sites et accès distant |
| Traversée des réseaux | Souvent facilitée par un transport sur le port HTTPS, sans garantie universelle | Dépend des règles réseau et des mécanismes de traversée NAT |
| Compatibilité | Navigateur pour le portail ; système pris en charge pour le tunnel | Dépend du client et des paramètres acceptés |
| Sécurité | Dépend de TLS, des correctifs, de l’authentification et des droits | Dépend des paramètres cryptographiques, des correctifs et des droits |
Pour trancher, réalisez un essai avec vos applications réelles. Vérifiez la stabilité depuis un réseau domestique, la reconnexion après une veille, le fonctionnement du DNS interne et les performances des transferts. Testez aussi les ressources dont les utilisateurs ont besoin au quotidien. Le nom du protocole ne suffit pas à anticiper l’expérience : les réglages du client et de la passerelle influent eux aussi sur le résultat.
Un VPN peut aussi devenir une béquille pour une application vieillissante : on ouvre tout le réseau parce qu’un seul logiciel fonctionne mal à distance. Avant d’élargir les accès, identifiez ses dépendances exactes, notamment le serveur, les ports, le DNS et l’authentification. Cette cartographie aide à limiter le tunnel à quelques destinations plutôt que de transformer chaque poste distant en point d’entrée vers l’ensemble du système d’information. Elle donne également à l’administrateur une base concrète pour vérifier les droits nécessaires.
Les prérequis à vérifier avant l’installation
La compatibilité se vérifie pour une combinaison précise de passerelle, de client et de système d’exploitation. La présence de Windows ou de macOS dans une fiche commerciale ne garantit pas la prise en charge de toutes leurs versions. Contrôlez aussi l’architecture requise, notamment lorsqu’un client est distribué en 64 bits. La version du système et celle de la passerelle doivent également être prises en compte avant le déploiement.
- Protocole : retenir TLS 1.2 au minimum, ou une version supérieure prise en charge par l’ensemble de la solution ; désactiver les anciens protocoles SSL.
- Poste : vérifier la version du système, les mises à jour et les éventuels droits administrateur nécessaires à l’installation.
- Passerelle : disposer d’un certificat valide, d’un nom accessible depuis internet et d’une configuration réseau adaptée.
- Identité : préparer le compte, les groupes d’accès et l’authentification multifacteur.
- Documentation : consulter le tableau de compatibilité, les notes de version et le guide d’installation du fabricant.
Une référence comme v11.10.4 désigne une version particulière de logiciel, pas une exigence universelle ni une recommandation d’installation actuelle. Utilisez la version maintenue et validée pour votre passerelle. De même, une mise à jour du navigateur ou du système ne met pas nécessairement à niveau le client VPN ni l’équipement distant. Vérifiez séparément les mises à jour nécessaires pour chaque composant.
Installer le client et valider la connexion sans ouvrir trop de droits
Les écrans diffèrent selon les fabricants, mais la démarche reste similaire. Pour un portail seul, l’installation du client est généralement inutile : utilisez l’adresse officielle communiquée par l’administrateur. Si un client est requis, récupérez-le auprès du service informatique ou sur le canal officiel du fabricant, puis suivez les paramètres fournis pour votre organisation.
- Récupérez le bon installateur auprès du service informatique ou du canal officiel du fabricant, puis vérifiez sa compatibilité.
- Installez le client avec les autorisations demandées et redémarrez si nécessaire.
- Importez le profil fourni ou renseignez l’adresse de la passerelle et les paramètres transmis par l’administrateur.
- Connectez-vous avec votre compte et le second facteur. N’ignorez pas un avertissement de certificat.
- Testez les ressources autorisées : application métier, résolution d’un nom interne et accès à un dossier si ce droit est prévu.
- Déconnectez la session après usage et appliquez les mises à jour validées.
Si la connexion échoue, distinguez un problème de transport, d’authentification ou d’autorisation. Un tunnel indiqué comme connecté ne garantit pas qu’une application soit accessible : une route manquante, un DNS incorrect ou une règle de filtrage peuvent encore bloquer l’accès. Notez le message d’erreur et les ressources concernées pour faciliter le diagnostic auprès du service informatique.
Côté administration, maintenez la passerelle à jour, limitez les droits par groupe et surveillez les connexions inhabituelles. Vérifiez aussi que les profils de connexion correspondent aux besoins des utilisateurs. Le bon déploiement est celui qui donne à chaque personne les ressources nécessaires, sans lui ouvrir le reste du réseau par défaut.

- Fuite de données Colis Privé : pas de coordonnées bancaires exposées, mais gare aux faux SMS - 1 novembre 2026
- Effacer les données de navigation : ce qui part, ce qui reste et les réflexes avant de prêter son appareil - 31 octobre 2026
- Clé PGP : ce que la clé privée protège vraiment, et l’erreur qui la rend inutile - 30 octobre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Téléphone PGP : distinguer e-mails, appels et promesses de sécurité
 Have I Been Pwned repère les fuites connues, mais ne certifie pas la sécurité de vos comptes
 SecureWall gratuit ou Premium : vérifiez les protections avant de payer
 Agence de sécurité américaine : NSA, CIA ou FBI, quel sigle choisir ?