Clé PGP : ce que la clé privée protège vraiment, et l’erreur qui la rend inutile
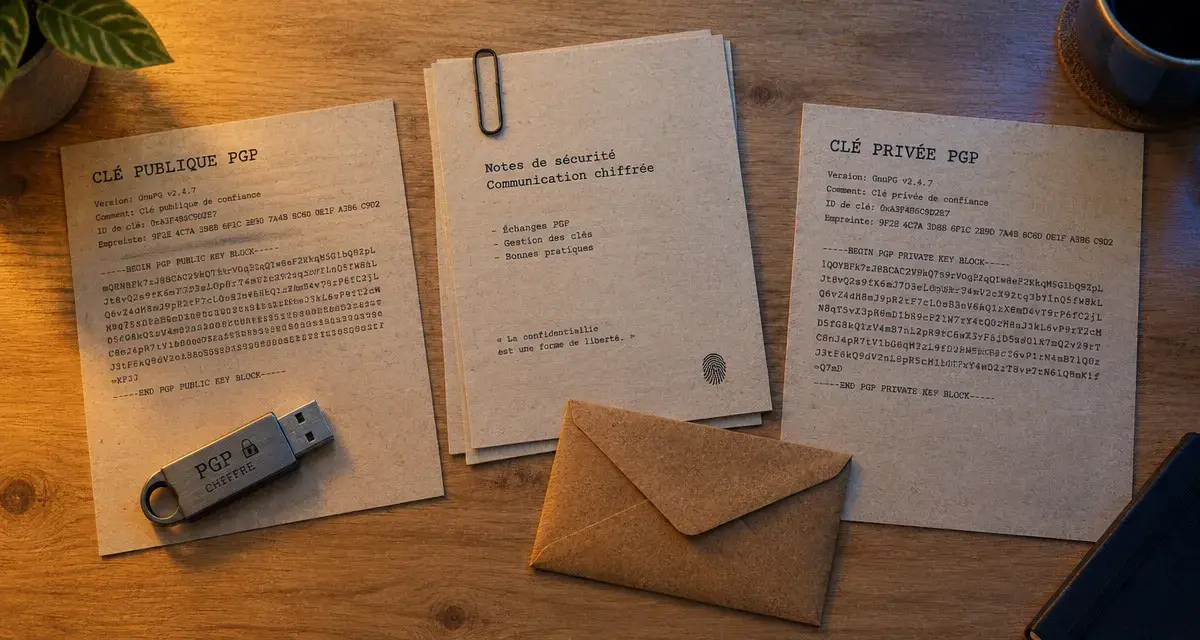
Une clé PGP n’est pas un mot de passe : c’est une paire de clés, l’une publique que vous distribuez, l’autre privée que vous ne montrez jamais. Avec elle, vous chiffrez un e-mail ou un fichier pour qu’une seule personne puisse le lire, et vous prouvez qu’un message vient bien de vous. Voici comment cela fonctionne, comment en créer une, et surtout comment éviter de la perdre ou de la compromettre.
Ce qu’est une clé PGP, et d’où elle vient
PGP, pour Pretty Good Privacy, a été créé en 1991 par Philip Zimmermann. L’objectif était de mettre la cryptographie à la portée de n’importe quel utilisateur, notamment pour protéger ses e-mails contre l’interception. En 2010, PGP Corporation a été rachetée par Symantec, mais l’idée de départ a survécu sous la forme d’un standard ouvert, OpenPGP, décrit dans la RFC 4880.
Testez vos connaissances sur la clé PGP
Répondez aux 8 questions, puis validez vos réponses pour découvrir votre score.
Une paire de clés, deux rôles opposés
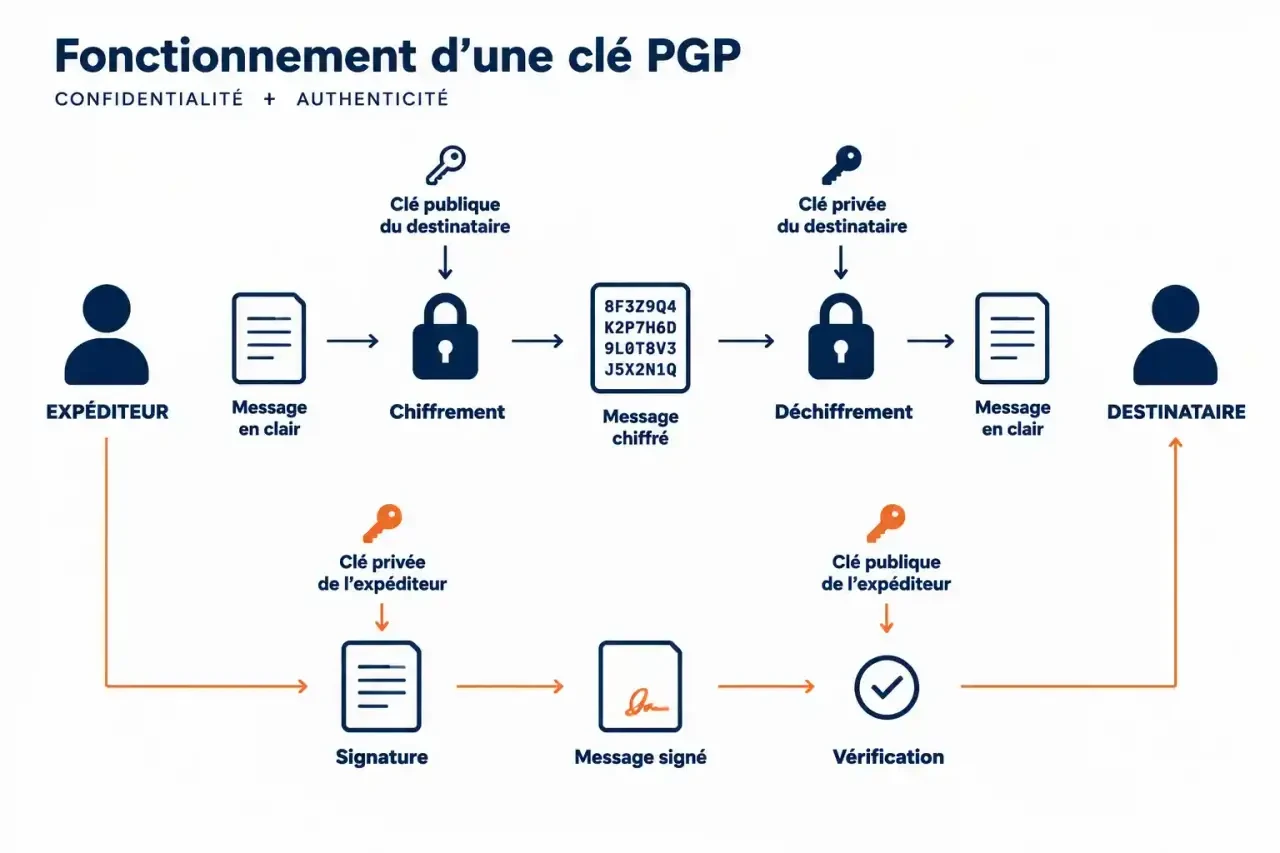
Quand on parle de « clé PGP », on désigne en réalité deux fichiers liés mathématiquement. La clé publique sert à chiffrer un message à destination de son propriétaire et à vérifier ses signatures. La clé privée sert à déchiffrer et à signer. La relation est à sens unique : ce qui a été chiffré avec la clé publique ne peut être ouvert qu’avec la clé privée correspondante. Toute la sécurité repose donc sur la confidentialité de cette dernière.
OpenPGP, GnuPG et PGP : ne pas tout mélanger
PGP est le logiciel d’origine, OpenPGP est le standard, GnuPG (ou GPG) est l’implémentation libre la plus répandue. Les outils respectant OpenPGP sont compatibles entre eux : une clé créée avec GnuPG peut être utilisée dans un autre logiciel conforme. C’est un argument fort pour un standard ouvert, sans contrôle centralisé.
Comment le chiffrement PGP fonctionne concrètement
Un chiffrement hybride
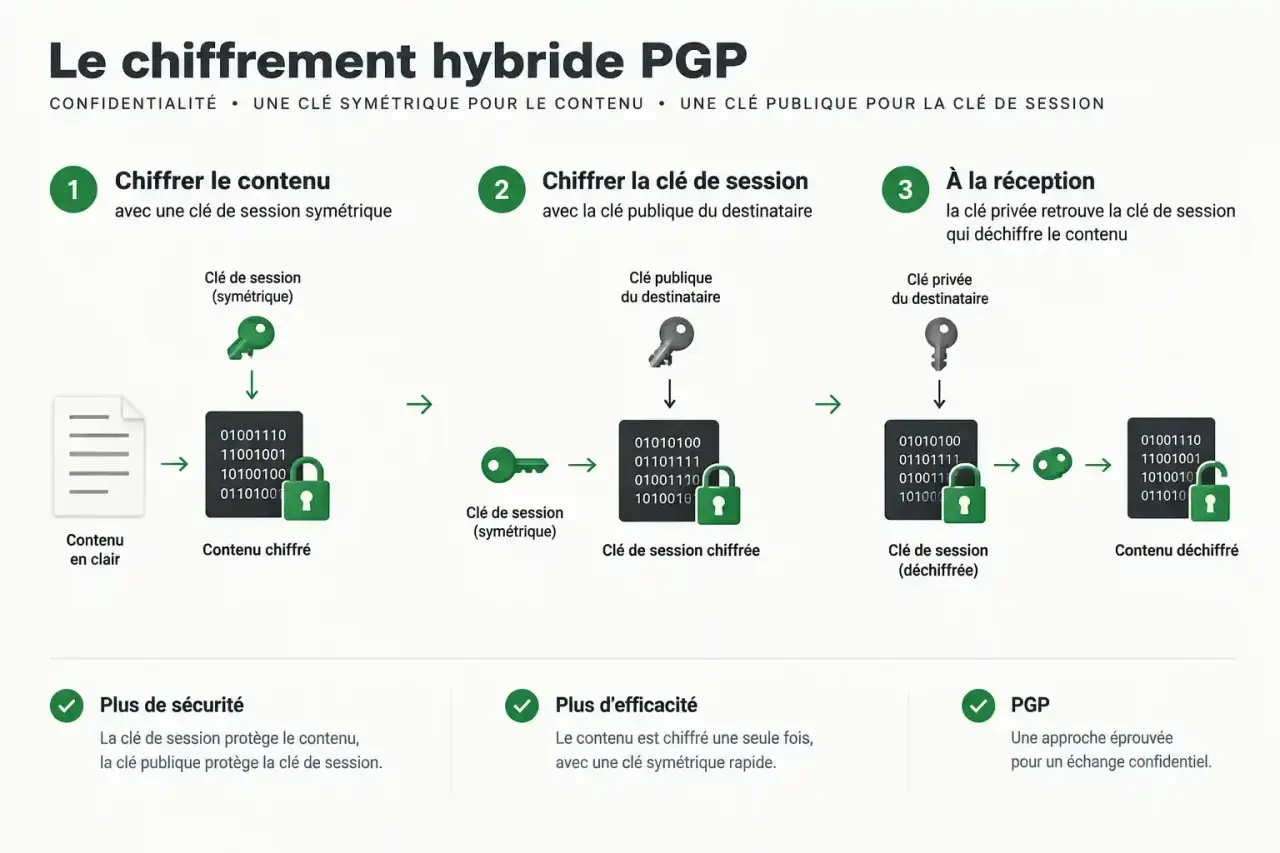
Chiffrer un long fichier uniquement avec de la cryptographie asymétrique serait lent. PGP combine donc les deux approches. Un algorithme symétrique chiffre le contenu à l’aide d’une clé de session générée pour l’occasion, rapide et adaptée aux gros volumes. Cette clé de session est ensuite chiffrée avec la clé publique du destinataire et jointe au message. À la réception, la clé privée retrouve la clé de session, qui déchiffre le contenu.
La signature numérique
La signature suit le chemin inverse. Vous signez avec votre clé privée, et n’importe qui peut vérifier avec votre clé publique que le message n’a pas été modifié et qu’il provient bien de vous. Chiffrement et signature sont indépendants : on peut signer sans chiffrer, par exemple pour authentifier un logiciel publié ou une annonce publique.
À quoi ressemble un message chiffré
Au format ASCII-Armor, un message chiffré se présente sous la forme d’un bloc de texte encadré par une ligne du type « BEGIN PGP MESSAGE » et une ligne de fin. Les clés ont leurs propres en-têtes : « PGP PUBLIC KEY BLOCK » pour la publique, « PGP PRIVATE KEY BLOCK » pour la privée. Savoir les reconnaître évite une confusion lourde de conséquences : seul le bloc public peut être copié dans un e-mail ou publié sur un serveur de clés.
Générer sa clé PGP et l’installer sans fausse manœuvre
Choisir son outil
| Système | Outil | À retenir |
|---|---|---|
| Windows | GPG4Win | Suite complète avec gestionnaire de clés graphique |
| Mac | GPGtools | Intégration avec le client de messagerie du système |
| Linux | GnuPG | Souvent déjà disponible, utilisation en ligne de commande |
| Multiplateforme | PGPI | Alternative pour plusieurs systèmes |
Téléchargez toujours l’outil depuis le site officiel de son projet, jamais depuis un site tiers : installer une version modifiée d’un logiciel de chiffrement ruine tout l’intérêt de la démarche.
Les étapes de création
- Installez l’outil, puis lancez la création d’une nouvelle paire de clés.
- Renseignez votre nom et l’adresse e-mail à associer à la clé.
- Choisissez un type et une longueur de clé : plus la longueur est grande, plus le niveau de sécurité est élevé, au prix de calculs un peu plus lents.
- Définissez une phrase secrète longue, que vous seul connaissez. Elle protège la clé privée si le fichier est volé.
- Exportez votre clé publique et transmettez-la à vos correspondants, par e-mail, sur votre site ou via un serveur de clés.
Sauvegarde, perte et vérification : là où tout se joue
Sauvegarder la clé privée
Sans clé privée, vos anciens messages chiffrés restent illisibles pour toujours : il n’existe aucun service de récupération, puisque c’est précisément ce que le système cherche à empêcher. Exportez donc votre clé privée et conservez-la sur un support hors ligne, par exemple une clé USB chiffrée rangée en lieu sûr, avec une seconde copie ailleurs. Mieux vaut ne jamais la stocker en clair dans un cloud ni l’envoyer par e-mail.
Pensez aussi au certificat de révocation, à générer dès la création de la paire. Si la clé est perdue ou compromise, il permet de la déclarer invalide auprès de vos correspondants. Rangez-le séparément de la clé.
Un trousseau, pas une serrure unique
Une clé PGP ressemble moins à une serrure qu’à la valve d’une chambre à air : tout le système tient tant que rien ne fuit par ce point unique, et une micro-fuite suffit à tout dégonfler sans que personne ne s’en aperçoive. Un exemplaire de la clé privée oublié dans un dossier synchronisé, une sauvegarde non protégée par phrase secrète, un ordinateur partagé : chacun est une fuite lente. Faites donc un inventaire régulier des endroits où votre clé privée existe réellement, et supprimez ceux dont vous n’avez pas besoin. Une clé stockée sur une carte à puce comme une Yubikey réduit encore le risque, car la clé privée ne quitte jamais le dispositif.
Vérifier l’authenticité d’une clé publique
Recevoir une clé publique ne prouve pas qu’elle appartient bien à la personne annoncée. Comparez son empreinte avec le propriétaire par un autre canal, par exemple au téléphone. Dans le modèle du Web of Trust, les utilisateurs signent mutuellement leurs clés après vérification d’identité, parfois lors de « fêtes de la signature » organisées par les communautés. La confiance se construit ainsi sans autorité centrale.
Usages, sécurité et erreurs à éviter
Les usages les plus courants
La clé PGP protège d’abord les e-mails contre l’interception et la falsification. Elle sert aussi à chiffrer des fichiers sensibles avant de les stocker ou de les envoyer, et à signer numériquement des documents ou des versions de logiciels. Journalistes, développeurs open source, équipes de sécurité et particuliers soucieux de leur vie privée en sont les utilisateurs typiques.
Les erreurs qui annulent la protection
- Partager par mégarde la clé privée au lieu de la clé publique.
- Choisir une phrase secrète courte ou réutilisée ailleurs.
- Ne pas faire de sauvegarde, ni de certificat de révocation.
- Accepter une clé publique sans vérifier son empreinte, ce qui ouvre la porte à l’usurpation d’identité et au phishing.
- Conserver des logiciels obsolètes : la solidité du chiffrement dépend aussi de la robustesse des algorithmes et de la mise à jour des outils.
Sécurité et légalité
Utilisé correctement, PGP reste une référence de confidentialité, appuyée sur un standard ouvert et des outils libres. Notez toutefois qu’il protège le contenu, pas les métadonnées : l’objet d’un e-mail, l’expéditeur et la date restent généralement visibles. Quant à la légalité, elle varie selon les pays : renseignez-vous sur la réglementation locale avant un usage professionnel à l’international.

- Fuite de données Colis Privé : pas de coordonnées bancaires exposées, mais gare aux faux SMS - 1 novembre 2026
- Effacer les données de navigation : ce qui part, ce qui reste et les réflexes avant de prêter son appareil - 31 octobre 2026
- Clé PGP : ce que la clé privée protège vraiment, et l’erreur qui la rend inutile - 30 octobre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Caméra de surveillance chez un particulier : la réglementation s’arrête aux limites de votre propriété
 Quelles autorités assurent la protection des données personnelles au Maroc ? CNDP, cybersécurité et justice
 Protection des données personnelles en Belgique : l’APD, mais pas toujours elle
 VPN Facile a fermé : accès au compte, anciens tarifs et précautions utiles